顯示具有 LDAP Server 標籤的文章。 顯示所有文章

2017年5月23日 星期二

excel 資料轉成 ldif 格式

table 2:(虛擬資料)
userid username pwd
1XXXXXX7 吳鳳 2db22x01e5375ad4dc027abbc256231c

table 1:
C2=="dn: cn="&A2&D$2&B2&E$2&MID(B2,1,1)&F$2
**********************************************************
A2     B2   C2
1XXXXXX7 吳鳳 dn: cn=1XXXXXX7,ou=user,ou=login,dc=nttu,dc=edu,dc=tw
cn: 吳鳳
objectclass: inetOrgPerson
objectclass: top
objectclass: person
sn: 吳
userpassword: {SSHA}exxxxxxxxxxxxxxxxxxxxxxxxxxxxG/s

D2                   E2

,ou=user,ou=login,dc=nttu,dc=edu,dc=tw
cn: 

objectclass: inetOrgPerson
objectclass: top
objectclass: person
sn: 

F2


userpassword: {SSHA}xxxxxxxxxxxxxxxxxxxxxxxxxxxxx/s

**********************************************************
1.複製A2~Axxxxx
2.貼到 notepad++中
3.利用搜尋 # 取代 (無) ~消掉 #

注意事項,每筆資料都要空一行,空行不能有空白資料,最後一行空行要刪除
參數與值中間要空一格(參數: 值)

cn: (帳號,不能為空值)
objectclass: inetOrgPerson (必備)
objectclass: top (必備)
objectclass: person (必備)
sn: (姓,不能為空值)
givenName: (名子,不能為空值)




2017年5月17日 星期三

LDAP GUI 管理介面

LDAP Server 架好了,但要用指令新增、刪除、修改,快瘋了!>_<
後來發現居然有 GUI 介面的管理程式,以下簡列,未來會補上操作介面!
一、JXplorer – A Java Ldap Browser
  http://sourceforge.net/projects/jxplorer/
  居然有中文管理介面,真是佛心
  支援多平台(windows 10可用)


二、Ldap Admin
  http://sourceforge.net/projects/ldapadmin/
  只有英文
  支援多平台(windows 10可用)
  他這邊有一個自動幫我捉取 Base DNs 的功能,只要我們輸入 Host 的 IP 之後,就可以直接點選 "Fetch DNs" 直接幫我們找出 LDAP Server 的 Base DNs.設定完成之後還可以測試一下 "Test connection"


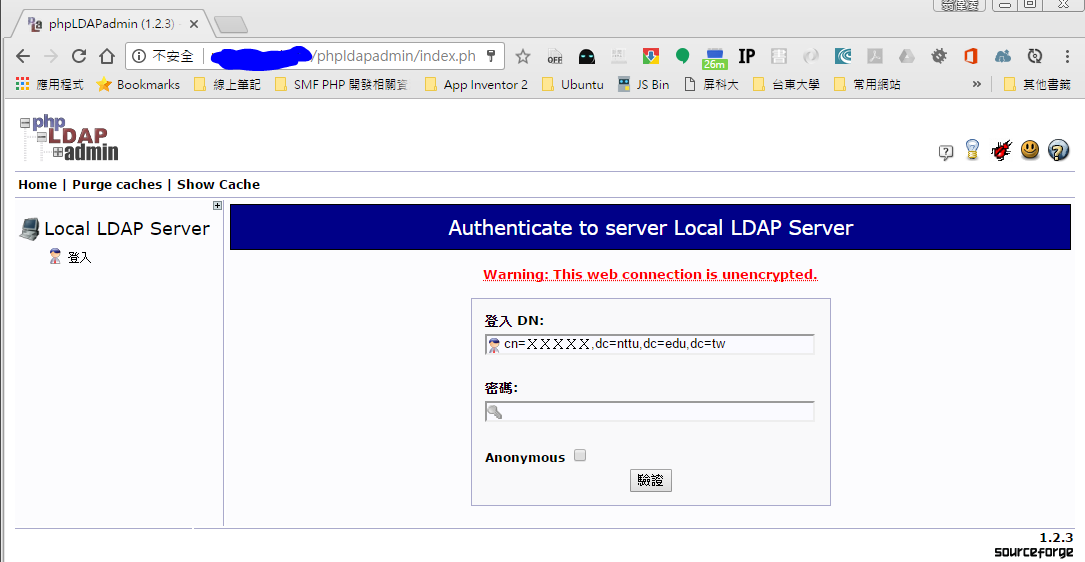
三、phpldapadmin (PHP)
  必須在網頁端執行


目前3支程式我都有在使用,很方便!^_^


下面有空來研究
Apache Directory Project (ApacheDS) Apache 出的 LDAP 架設、管理專案
http://directory.apache.org/

2017年5月12日 星期五

CentOS7 架設 LDAP Server 流程

弄了好幾天了,總算把LDAP Server架起來了。
網路上的講義與資料都有不同的陷阱,白忙好久。
又找不到人問~心好冷。
原來我都是在本機VM的CentOS測試,沒有DNS網域指定,一直到登入那關就卡住了。
今天一橫,把LDAP Server 改架在有DNS的主機,終於一次OK。
這種障礙突破,總是會讓人特別開心!^_^

整理一下指令方便自己以後參考:

資料來源:臺中市105年度中小學學務系統升級暨資安建置研習手冊(沈俊達)


說明 LDAP 架構
嘗試規劃完整LDAP組織圖,這裡會說明一些LDAP的設計方式及表示法

LDAP架構圖


這裡說明一下 LDAP 主要的簡稱含義:
DIT(Directory Information Tree;目錄資訊樹)
o - organization (組織)
ou - organization unit (組織單位-部門)
c - country Name (國家)
dc - domain Component (域名)
sn - suer name (真實姓名)
cn - common name (使用者名稱)
dn - Distinguish Name (識別名稱)

修改slapd.conf
suffix "dc=mp,dc=nttu,dc=edu,dc=tw"
rootdn "cn=username,dc=mp,dc=nttu,dc=edu,dc=tw"

表示法
表示出towns在LDAP的唯一識別名稱(DN)
cn=username, cn=cy, cn=unit, cn=company, dc=mp,dc=nttu,dc=edu,dc=tw
LDAP的識別方式與DNS類似,由小排大

這個部分依照需求設定的,哆啦胖虎大的設定為一個通用的設定哦!
註:其實整個目錄樹並不一定需要這麼長,其中OU的部分只是在做組織分類,如果是一家大公司分為這麼多部門,這麼做可以清楚分類,如果只是小公司(10人以下)或是測試用,大可不設OU直接就設CN,也就是這麼設定 cn=username, dc=mp,dc=nttu,dc=edu,dc=tw,其實整個DN只要能有效區別唯一性,就可以了。

cas server 一直圈圈或取得狀態異常

重點: cas server 不能開 VPN,會造成取的來源 dns 異常,會一直轉圈圈或等很久。